
Lỗ hổng Movable Type JVN#91153973: cập nhật và biện pháp tạm thời
Mục lục11
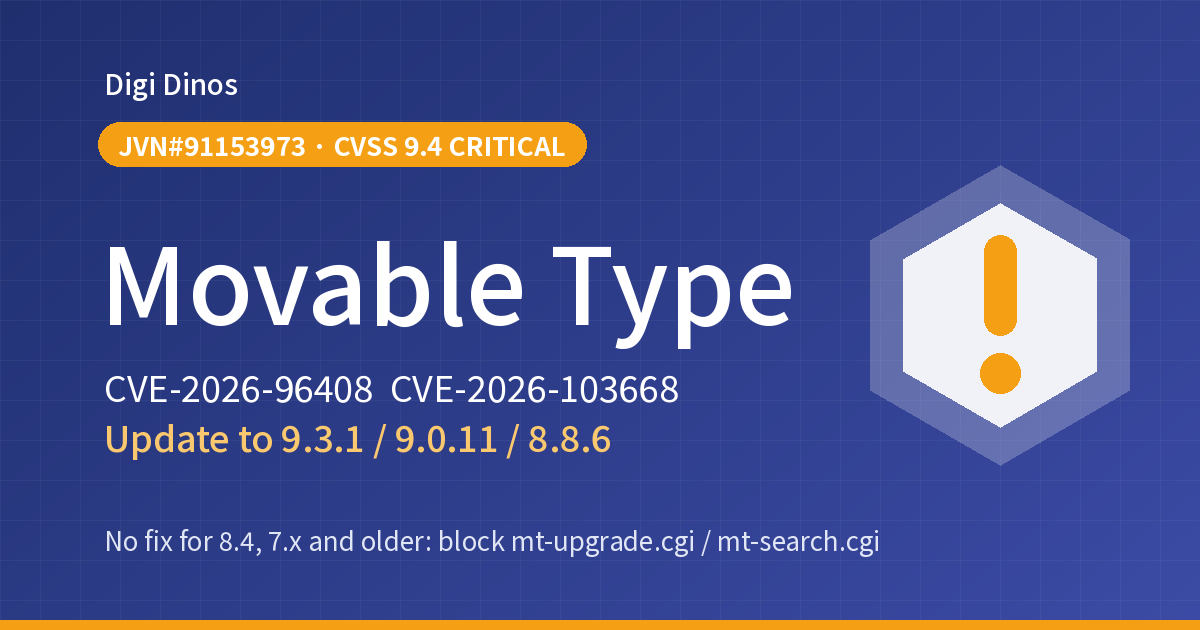
Ngày 7/10/2026, IPA và JPCERT/CC (Nhật Bản) công bố các lỗ hổng (JVN#91153973) trong Movable Type, phần mềm dùng để làm website. Lỗ hổng nghiêm trọng nhất có mức độ 9.4 (nghiêm trọng): có nguy cơ người chưa đăng nhập cũng chạy được chương trình trên máy chủ.
Thêm vào đó, ngày 5/11 Movable Type nhánh 8.0 đã hết hỗ trợ bảo mật. Bài viết này dành cho các công ty đang vận hành website bằng Movable Type: cách xem phiên bản, các bước cập nhật, cách tạm thời giảm rủi ro khi chưa cập nhật ngay được, và cách tìm dấu vết bị tấn công. Website đang giao hẳn cho đơn vị làm website cũng thuộc diện này.
Tóm tắt nhanh
- Bản phần mềm từ 9.0.9, 8.8.5, 8.0.12 trở về trước cùng một số bản khác bị ảnh hưởng. Hãy cập nhật lên bản vá 9.0.10, 8.8.6, 8.0.13 trở lên (với nhánh 9, bản mới nhất là 9.3.1 và 9.0.11, phát hành ngày 26/10).
- Các nhánh 4 đến 7 và 8.4 đã hết hỗ trợ cũng bị ảnh hưởng, và không có bản vá. Cần áp dụng biện pháp tạm thời, rồi chuyển sang phiên bản mới hơn.
- Nếu chưa cập nhật ngay được, có thể giảm ảnh hưởng bằng cách không cho chạy mt-upgrade.cgi, mt-search.cgi và mt-ftsearch.cgi từ bên ngoài.
- Movable Type cũng đã có một lỗ hổng nghiêm trọng vào tháng 4 (JVN#66473735). Website đã lâu không cập nhật cần xử lý cả hai.
9.4
Mức độ nghiêm trọng (CVSS v3, Critical)
Từ 4.0 trở lên
Phiên bản bị ảnh hưởng (gồm cả bản đã hết hỗ trợ)
5/11
Nhánh 8.0 hết hỗ trợ bảo mật (2026)
Giải thích thuật ngữ
Movable Type = phần mềm (CMS) của công ty Six Apart, dùng để tạo và quản lý website. Phần mềm này được dùng nhiều trên website của doanh nghiệp, chính quyền địa phương và trường đại học tại Nhật Bản.
Lỗ hổng = điểm yếu của hệ thống mà kẻ xấu có thể lợi dụng để tấn công.
SQL injection = kiểu tấn công gửi lệnh đặc biệt qua ô nhập liệu hoặc tương tự, để tự ý đọc hoặc sửa nội dung cơ sở dữ liệu.
Lỗ hổng này là gì, nguy hiểm ra sao?
Đợt sửa lần này xoay quanh hai vấn đề dưới đây. Cả hai đều được đánh giá là có thể bị tấn công từ Internet mà không cần đăng nhập.
| Điểm yếu | Điều có thể xảy ra | Mức độ |
|---|---|---|
Chương trình nâng cấp (mt-upgrade.cgi) | Kẻ tấn công có thể chạy chương trình (Perl) hoặc lệnh cơ sở dữ liệu tùy ý trên máy chủ (CVE-2026-96408) | 9.4 Nghiêm trọng |
Tìm kiếm trong website (mt-search.cgi / mt-ftsearch.cgi) | Kẻ tấn công có thể chạy lệnh cơ sở dữ liệu và xem dữ liệu không công khai, như bài viết chưa đăng (CVE-2026-103668) | 8.6 Cao |
Ngoài ra, nhiều vấn đề bảo mật khác cũng đã được sửa. Người báo cáo là RyotaK của công ty GMO Flatt Security.
Website bị sửa đổi trái phép
Có thể bị cài trang giả, hoặc cơ chế dẫn người truy cập sang website đáng ngờ.
Lộ thông tin chưa công bố
Thông tin chưa công khai, như thông báo sắp phát hành hay bài viết nháp, có thể bị xem trộm.
Máy chủ bị lợi dụng
Có thể bị dùng để tấn công các hệ thống khác trên cùng máy chủ, hoặc để gửi thư rác.
Chưa ghi nhận bị khai thác. Nhưng vẫn có lý do để làm sớm
Thông báo của JVN và Six Apart không nhắc tới cuộc tấn công thực tế nào. Danh sách "lỗ hổng đã bị khai thác" của CISA (Hoa Kỳ), bản công bố ngày 4/11, cũng không có các lỗ hổng này.
Tuy nhiên, đây là lỗ hổng nghiêm trọng có thể bị nhắm tới mà không cần đăng nhập, và bản vá đã phát hành được một tháng. Nội dung bản sửa càng được nhiều người biết, cách tấn công càng dễ bị tìm ra. Đừng để sau, hãy xử lý sớm.
Phiên bản bị ảnh hưởng và bản cần lên
Trước hết, hãy xác định website của công ty đang ở nhánh nào.
| Nhánh | Phiên bản bị ảnh hưởng | Bản vá |
|---|---|---|
| 9.2 (bản cloud) | 9.2.1 trở về trước | 9.3.0 (mới nhất là 9.3.1) |
| 9.0 | 9.0.9 trở về trước | 9.0.10 (mới nhất là 9.0.11) |
| 8.8 | 8.8.5 trở về trước | 8.8.6 |
| 8.0 | 8.0.12 trở về trước | 8.0.13 (hết hỗ trợ từ 5/11; chuyển sang nhánh 8.8 hoặc 9) |
| Premium | 9.2.1 / 9.0.9 / 2.17 trở về trước | 9.3.0 / 9.0.10 / 2.18 |
| 8.4, 7, 6, 5, 4 | Không có bản vá | Áp dụng biện pháp tạm thời và chuyển sang phiên bản còn được hỗ trợ |
| Premium 1 | Không có bản vá | Áp dụng biện pháp tạm thời và chuyển sang phiên bản còn được hỗ trợ |
※ Bản cloud bật cập nhật tự động theo mặc định; nếu không tắt, website đã được cập nhật xong. Nếu đã tắt, hãy cập nhật sớm.
※ Để dùng bản mới nhất của bản phần mềm, hợp đồng bảo trì hằng năm phải còn hiệu lực. Nếu đã hết hạn, hãy xem hướng dẫn của Six Apart.
Diễn biến
- Công bố JVN#66473735. Điểm yếu ở màn hình quản trị và Data API, mức độ 9.8 (nghiêm trọng). Bản vá gồm 9.0.7, 8.8.3, 8.0.10…
- Công bố JVN#91153973. Phát hành 9.3.0, 9.0.10, 8.8.6, 8.0.13
- Phát hành 9.3.1, 9.0.11, sửa các vấn đề phát hiện ở 9.3.0 và 9.0.10
- Nhánh 8.0 hết hỗ trợ bảo mật
6 bước kiểm tra và xử lý
- Xác định ai đang quản lý website
Người phụ trách trong công ty, đơn vị làm website hay đơn vị bảo trì? Nếu chưa rõ, hãy tìm hợp đồng máy chủ hoặc email từ thời làm website.
- Xem phiên bản
Đăng nhập màn hình quản trị; phiên bản thường hiện ở khu vực phía dưới màn hình hoặc tương tự. Nếu không thấy, hãy hỏi đơn vị đang quản lý website.
- Sao lưu
Trước khi cập nhật, lưu lại cả file của website và cơ sở dữ liệu.
- Cập nhật lên bản vá
Six Apart đặc biệt khuyến nghị cài bản mới vào một vị trí riêng rồi chuyển sang, thay vì ghi đè lên bản cũ. Sau khi cập nhật, hãy kiểm tra các trang chính, biểu mẫu liên hệ và chức năng tìm kiếm trong website có hoạt động không.
- Nếu chưa cập nhật ngay được, áp dụng biện pháp tạm thời
Làm theo mục "Biện pháp tạm thời khi chưa cập nhật được" bên dưới. Các bản cũ không có bản vá cũng vậy.
- Tìm dấu vết bị tấn công
Xem các mục kiểm tra bên dưới. Nếu có điểm khả nghi, hãy đổi mật khẩu quản trị và trao đổi với đơn vị chuyên môn.
Biện pháp tạm thời khi chưa cập nhật được
Six Apart hướng dẫn các cách sau như biện pháp tạm thời khi chưa cập nhật ngay được. Muốn khắc phục triệt để thì vẫn phải cập nhật.
- Nếu chạy bằng CGI (mọi phiên bản): xóa
mt-upgrade.cgi,mt-search.cgi,mt-ftsearch.cgi, hoặc giới hạn truy cập để không chạy được từ bên ngoài - Nếu chạy bằng PSGI (6.2 trở lên, bản cloud): đặt
upgrade,new_search,ft_searchchoRestrictedPSGIApptrongmt-config.cgi(ft_searchdành cho 6.2.4 trở lên) - Nếu chạy bằng PSGI (6.0, 6.1): đặt cho
UpgradeScriptvàSearchScriptmột chuỗi đủ dài, không thể đoán trước
※ Khi tắt chương trình tìm kiếm, chức năng tìm kiếm trong website sẽ không dùng được. Chương trình nâng cấp thì khôi phục lại vào lần cập nhật tiếp theo.
※ Với các phiên bản cũ hơn bản vá của lỗ hổng tháng 4 (9.0.7, 8.8.3, 8.0.10…), hãy áp dụng cả biện pháp tạm thời được hướng dẫn khi đó (như xóa mt-data-api.cgi). Biện pháp này chỉ chặn được tấn công đi qua Data API, nên vẫn cần cập nhật.
Cách tìm dấu vết bị tấn công
JVN và Six Apart chưa công bố dấu hiệu mang tính quyết định nào, chẳng hạn địa chỉ IP nguồn tấn công. Hãy kiểm tra các mục sau.
- Trong log truy cập có truy cập nào tới
mt-upgrade.cgivào thời điểm công ty không tự cập nhật không? - Các truy cập tới
mt-search.cgicó từ khóa tìm kiếm là chuỗi dài bất thường hoặc chứa ký hiệu lạ không? - Có tài khoản quản trị lạ, hoặc tài khoản bị thay đổi quyền không?
- Template hoặc các file đã đăng có thay đổi, hay file lạ nào không?
Log có truy cập không có nghĩa là đã bị xâm nhập. Hãy xem đó là một manh mối và đánh giá cùng các mục khác.
Nếu đang dùng phiên bản cũ (nhánh 8.4, 7…)
Phiên bản đã hết hỗ trợ sẽ không có bản vá, nên biện pháp tạm thời chỉ là giải pháp chữa cháy. Có hai hướng chính.
- Nâng lên phiên bản Movable Type mới hơn: kiểm tra giấy phép và hợp đồng bảo trì hằng năm, rồi chuyển sang nhánh 8.8 hoặc 9. Cần kiểm tra plugin và template có chạy được trên bản mới không.
- Chuyển sang hệ thống khác: tùy quy mô website và cách cập nhật nội dung, làm lại có khi rẻ hơn về lâu dài.
Hướng nào tốt hơn tùy vào tình trạng máy chủ và số lượng plugin. Nếu nền tảng máy chủ cũng đã cũ, hãy xem thêm bài "Bảo mật hệ thống cũ: bắt đầu từ đâu?"; nếu không liên lạc được với đơn vị làm website, hãy xem thêm bài "Tiếp nhận bảo trì hệ thống cũ không có tài liệu". Nếu công ty cũng có website WordPress, bài "Lỗ hổng WordPress CVE-2026-119977" cũng có thể hữu ích.
Nếu website đang do đơn vị làm website quản lý
Dù giao website cho đơn vị làm website, chủ sở hữu website vẫn là công ty bạn. Nên hỏi họ những điều sau:
- Movable Type của chúng tôi đang ở phiên bản nào? Đã lên bản vá JVN#91153973 chưa?
- Lỗ hổng JVN#66473735 hồi tháng 4 cũng đã xử lý xong chưa?
- Hợp đồng bảo trì hằng năm còn hiệu lực không? Đứng tên ai?
- Trong các plugin đang dùng, có cái nào đã ngừng phát triển không?
- Chúng tôi có thể nhận thông tin đăng nhập màn hình quản trị và máy chủ không?
Để nguyên hay xử lý ngay?
Nếu để nguyên
- Lỗ hổng nghiêm trọng có thể bị tấn công không cần đăng nhập vẫn còn đó
- Dữ liệu không công khai như bài viết chưa đăng có thể bị xem
- Website bị sửa đổi mà không hay biết, thiệt hại có thể lan sang khách hàng
Nếu cập nhật và kiểm tra dấu vết
- Vá cùng lúc lỗ hổng lần này và lỗ hổng tháng 4
- Ở phiên bản còn hỗ trợ, tiếp tục nhận các bản sửa sau này
- Có thể trả lời đối tác và khách hàng rằng "đã xử lý xong"
Digi Dinos có thể giúp gì?
Digi Dinos là công ty hỗ trợ DX, bảo mật, vận hành và bảo trì hệ thống, có văn phòng tại Nhật Bản và Việt Nam. Trong 8 năm, chúng tôi đã thực hiện hơn 150 dự án, với đội ngũ làm việc được bằng tiếng Nhật.
- Cập nhật và rà soát Movable Type: kiểm tra phiên bản, sao lưu, biện pháp tạm thời, cập nhật, kiểm tra dấu vết.
- Tiếp nhận bảo trì website có sẵn: tiếp nhận cả website đã ngừng cập nhật hoặc do công ty khác làm.
- Chuyển sang hệ thống mới: tìm hiểu nên nâng cấp từ bản cũ hay làm lại, rồi đề xuất chi phí và thời gian.
- Không có tài liệu cũng không sao: kể cả khi nhà cung cấp cũ đã không còn và không ai hiểu hệ thống, chúng tôi tự đọc mã nguồn, dựng lại tài liệu và đề xuất kế hoạch hoàn chỉnh.
- Bảo hành vĩnh viễn: nếu phát hiện lỗi ở phần chúng tôi đã sửa, chúng tôi chịu trách nhiệm sửa, không giới hạn thời gian chừng nào hợp đồng bảo trì còn tiếp tục.
Chưa chắc website của bạn đã an toàn? Tư vấn miễn phí.
Từ kiểm tra phiên bản, biện pháp tạm thời, cập nhật đến kế hoạch chuyển đổi. Kể cả khi không liên lạc được với đơn vị làm website.
Câu hỏi thường gặp
Tôi đang dùng bản cloud. Có cần làm gì không?
Nếu không tắt cập nhật tự động thì website đã được cập nhật. Hãy vào phần cài đặt dịch vụ cloud trên màn hình quản trị để xem cập nhật tự động có đang bật không.
Tôi không dùng chức năng tìm kiếm trong website. Vẫn nguy hiểm sao?
Dù không dùng chức năng tìm kiếm, chỉ cần file chương trình còn trên máy chủ thì vẫn có thể bị nhắm tới. Hơn nữa, điểm yếu nghiêm trọng nhất nằm ở chương trình nâng cấp. Hãy cập nhật hoặc áp dụng biện pháp tạm thời.
Tôi đang dùng nhánh 8.0. Lên 8.0.13 là đủ chưa?
Các điểm yếu lần này sẽ được vá. Tuy nhiên, nhánh 8.0 đã hết hỗ trợ bảo mật từ 5/11, nên nếu phát hiện vấn đề mới sẽ không có bản vá. Hãy lập kế hoạch chuyển sang nhánh 8.8 hoặc 9.
Tôi đang dùng Movable Type cũ, nhánh 7.
Không có bản vá cho phiên bản này. Trước hết hãy áp dụng biện pháp tạm thời, sau đó quyết định nâng lên bản mới hay chuyển sang hệ thống khác. Chi phí thay đổi tùy cách kiểm tra plugin và template, nên chúng tôi khuyến nghị lấy báo giá sớm.
Nguồn tham khảo
- IPA: "「Movable Type」における複数の脆弱性について(JVN#91153973)" (cảnh báo về nhiều lỗ hổng trong Movable Type, 7/10/2026)
- JVN: "JVN#91153973: Movable Typeにおける複数の脆弱性" (nhiều lỗ hổng trong Movable Type)
- Six Apart: "[重要] Movable Type 9.3.0 / 9.0.10 / 8.8.6 / 8.0.13、Movable Type Premium 9.3.0 / 9.0.10 / 2.18 の提供を開始(セキュリティアップデート)" (thông báo phát hành bản cập nhật bảo mật, 7/10/2026)
- MovableType.org: "Movable Type 9.3.0 / 9.0.10 / 8.8.6 / 8.0.13 Released" (gồm thời hạn hỗ trợ của nhánh 8.0)
- MovableType.org: "Movable Type 9.3.1 / 9.0.11 Released" (29/10/2026)
- JVN: "JVN#66473735: Movable Typeにおける複数の脆弱性" (nhiều lỗ hổng trong Movable Type, 8/4/2026)
Bài viết liên quan
.NET 8 và 9 hết hỗ trợ ngày 10/11/2026: kiểm tra và nâng cấp

Lỗ hổng WordPress CVE-2026-119977: bị khai thác, cần cập nhật ngay

Sự cố an ninh mạng tại Nhật tháng 10–11/2026 và điều cần kiểm tra

Lỗ hổng VPN Ivanti Connect Secure: cập nhật lại và kiểm tra xâm nhập

Lỗ hổng GitLab CVE-2026-97229 (CVSS 10): cần cập nhật ngay

Lỗ hổng nhân Linux Fragnesia (CVE-2026-46300): kiểm tra và vá

Lỗ hổng Brotli (HTTP2Shell) tháng 10/2026: kiểm tra và vá

Lỗ hổng PHP2shell (CVE-2026-109618): doanh nghiệp cần làm gì?

Chi phí nâng cấp PHP: từ PHP 5, 7 lên PHP 8

Tiếp nhận bảo trì hệ thống cũ không có tài liệu

Lỗ hổng Node.js tháng 10/2026: cách kiểm tra và cập nhật

Lỗ hổng Java tháng 10/2026: cảnh báo IPA và lưu ý giấy phép

Bảo mật hệ thống cũ: bắt đầu từ đâu? Lịch hết hỗ trợ 2026

Các Tính Năng Ưu Việt Của ChatGPT 4o (4 Omni)

Chuyển đổi số (Digital Transformation) là gì? Lộ trình và ví dụ

Bí mật của hạnh phúc!

IT Comtor là gì? Công việc, kỹ năng và điểm khác với BrSE
