Lỗ hổng Check Point CVE-2026-123039: bị khai thác cùng PHP2Shell
Mục lục10
Ngày 12/11/2026, Check Point đã công bố rằng lỗ hổng CVE-2026-123039 của Gaia OS, hệ điều hành nền của các sản phẩm tường lửa, đã bị khai thác thực tế. Theo bộ phận nghiên cứu của Check Point, kẻ tấn công trước hết xâm nhập vào cổng VPN (Mobile Access) qua lỗ hổng PHP "PHP2Shell", sau đó dùng CVE-2026-123039 để chiếm quyền cao nhất (root) của thiết bị. Ngày 13/11, CISA (Hoa Kỳ) đã thêm lỗ hổng này vào danh sách "lỗ hổng đã xác nhận bị khai thác".
Bài viết này dành cho các công ty đang dùng tường lửa Check Point: phiên bản bị ảnh hưởng, bản vá (Jumbo Hotfix), biện pháp tạm thời khi chưa cập nhật ngay được, và cách tìm dấu vết xâm nhập. Thiết bị nào chưa cài bản vá PHP2Shell từ tháng 10 thì càng cần kiểm tra gấp.
Tóm tắt nhanh
- Từ ngày 30/10/2026, đã ghi nhận các cuộc tấn công nhắm vào gateway Check Point chưa được cập nhật.
- Cửa vào là PHP2Shell (CVE-2026-109618, 109619), bước chiếm quyền sau đó là CVE-2026-123039. Cần sửa cả hai cùng lúc.
- Bản vá có trong Jumbo Hotfix (R82.20 là Take 14, R82.10 là Take 52, R82 là Take 132, R81.20 là Take 174) trở lên.
- R81 và R81.10 đã hết hỗ trợ, không có trong danh sách bản vá của CVE-2026-123039. Cần áp dụng biện pháp tạm thời và lên kế hoạch chuyển sang phiên bản mới.
7.8
Mức độ nghiêm trọng của CVE-2026-123039 (CVSS)
9.2
Mức độ nghiêm trọng của PHP2Shell (2 lỗ hổng) (CVSS)
Hơn 20
Số khách hàng bị khai thác mà Check Point đã xác nhận (theo công bố của Check Point)
Giải thích thuật ngữ
Mobile Access = chức năng cổng VPN của Check Point, cho phép từ bên ngoài công ty vào hệ thống nội bộ bằng trình duyệt.
PHP2Shell = tên gọi chung của các lỗ hổng PHP (CVE-2026-109618, 109619) được công bố vào tháng 10/2026. Các sản phẩm có tích hợp PHP cũng bị ảnh hưởng.
root = quyền mạnh nhất, làm được mọi thứ trên thiết bị.
Jumbo Hotfix = gói cập nhật tổng hợp các bản sửa lỗi mà Check Point cung cấp cho từng phiên bản. Số "Take" càng lớn thì càng mới.
KEV = danh sách "lỗ hổng đã xác nhận bị khai thác thực tế" do CISA (Hoa Kỳ) công bố.
Đây là cuộc tấn công gì, nguy hiểm ra sao?
Theo báo cáo do bộ phận nghiên cứu của Check Point (Check Point Research) công bố ngày 12/11, cuộc tấn công diễn ra như sau.
- Xâm nhập cổng VPN
Dùng PHP2Shell để vào cổng Mobile Access của gateway chưa được cập nhật.
- Chiếm quyền root
Từ quyền của cổng VPN, dùng CVE-2026-123039 để trở thành root.
- Bám trụ
Đặt chương trình độc hại (Web shell) vào template của cổng VPN, rồi cho chạy thường trú thêm một chương trình làm cửa hậu.
- Lan sang mạng nội bộ
Từ gateway dò quét mạng nội bộ; đã có trường hợp xâm nhập vào VMware ESXi (nền tảng máy chủ ảo) qua SSH.
- Phá hoại
Ở một số nơi, chương trình xóa file (wiper) đã được chạy trên ESXi.
Bản thân CVE-2026-123039 là vấn đề cho phép kẻ tấn công vốn đã chạy được chương trình trên thiết bị có thể trở thành root. Theo giải thích của Check Point, một cổng giao tiếp bên trong thiết bị (/tmp/dynamic_socket) ở trạng thái ai cũng ghi được, và các lệnh gửi đến được thực thi nguyên vẹn với quyền root. Riêng lỗ hổng này thì không khai thác được từ bên ngoài, nhưng khi kết hợp với PHP2Shell như lần này, thiết bị có nguy cơ bị chiếm quyền hoàn toàn từ Internet.
Tình hình bị khai thác (tính đến ngày 17/11/2026)
Theo báo cáo của Check Point Research, đợt tấn công thứ nhất (30/10) chủ yếu nhắm vào các tổ chức tại Israel, và một số nơi bị thiệt hại mang tính phá hoại. Đợt thứ hai (2/11) nhắm vào các tổ chức ở nhiều quốc gia, và chưa tìm thấy dấu vết phá hoại. Các cuộc tấn công bắt đầu khoảng một tuần sau khi bản vá PHP2Shell được phát hành. Về danh tính kẻ tấn công, Check Point cho biết "không thể đưa ra đánh giá với độ tin cậy cao".
Ngày 13/11, CISA đã thêm CVE-2026-123039 vào KEV, và yêu cầu các cơ quan liên bang Hoa Kỳ xử lý chậm nhất vào ngày 16/11. Về thiệt hại tại Nhật Bản, không thấy trong thông tin chính thức đã kiểm tra. Trong danh sách cảnh báo của IPA và JPCERT/CC, hai cơ quan về an ninh mạng của Nhật Bản (kiểm tra ngày 17/11), không tìm thấy cảnh báo nào về vụ việc này (CVE-2026-123039). Tuy nhiên, trong cảnh báo về PHP2Shell (cập nhật ngày 29/10), JPCERT/CC cho biết đã có báo cáo về dấu vết bị xâm nhập trên "một sản phẩm tường lửa".
Sản phẩm và phiên bản bị ảnh hưởng
| Lỗ hổng | Đối tượng | Phiên bản bị ảnh hưởng |
|---|---|---|
| CVE-2026-123039 (chiếm quyền root) | Check Point Force Firewall, máy chủ quản lý và máy chủ log, Multi-Domain Security Management, Maestro Orchestrator | R81, R81.10, R81.20, R82, R82.10, R82.20 |
| CVE-2026-109618, 109619 (PHP2Shell) | Tường lửa đang dùng bất kỳ chức năng nào sau đây: cổng Mobile Access, VPN truy cập từ xa dùng SSL Network Extender, VPN truy cập từ xa dùng xác thực SAML, captive portal của Identity Awareness, cổng UserCheck, Zero Phishing | R81.20, R82, R82.10, R82.20 (R80 đến R81.10 cũng bị ảnh hưởng, là các phiên bản đã hết hỗ trợ) |
※ Theo Check Point, CVE-2026-123039 không ảnh hưởng đến Spark Firewall và Smart-1 Cloud. PHP2Shell không ảnh hưởng đến máy chủ quản lý và máy chủ log, nhưng Spark Firewall (R81.10.x, R82.00.x) thì bị ảnh hưởng.
Bản vá (Jumbo Hotfix)
Theo hai thông báo của Check Point (sk1000362, sk1000302), các Jumbo Hotfix dưới đây trở lên có chứa bản sửa cho cả CVE-2026-123039 và PHP2Shell.
| Phiên bản | Jumbo Hotfix có bản sửa |
|---|---|
| R82.20 | Take 14 trở lên |
| R82.10 | Take 52 trở lên |
| R82 | Take 132 trở lên |
| R81.20 | Take 174 trở lên |
| R81, R81.10 (đã hết hỗ trợ) | Không có trong danh sách bản vá của CVE-2026-123039 |
Với PHP2Shell, ngoài Jumbo Hotfix còn có bản sửa riêng (Hotfix, cung cấp từ ngày 23/10 theo giờ GMT; bản cho R81.10 từ ngày 29/10). Bản sửa riêng này cần khởi động lại thiết bị. Tuy nhiên, chỉ cài bản này thì CVE-2026-123039 vẫn chưa được sửa.
5 bước kiểm tra và xử lý
- Xem thiết bị và phiên bản
Kiểm tra phiên bản của từng gateway và máy chủ quản lý, cùng số Take của Jumbo Hotfix đang cài. Nếu không biết ai đang quản lý, hãy hỏi đơn vị bán hàng hoặc đơn vị bảo trì.
- Kiểm tra các chức năng đang dùng
Nếu đang bật cổng Mobile Access, SSL Network Extender, xác thực SAML hoặc tương tự, đó có thể là cửa vào của PHP2Shell. Hãy xử lý trước các thiết bị nhìn thấy được từ Internet.
- Cập nhật lên bản vá
Sao lưu cấu hình, rồi cài từ số Take trong bảng trên trở lên. Nếu dùng cấu hình cluster, hãy làm lần lượt từng máy và kiểm tra xem có kết nối VPN được không.
- Tìm dấu vết xâm nhập
Trước và sau khi cập nhật, hãy xem các mục kiểm tra bên dưới. Cập nhật không xóa được cửa hậu đã bị cài sẵn.
- Lên kế hoạch chuyển đổi cho R81, R81.10
Vừa dùng biện pháp tạm thời để cầm cự, vừa khẩn trương chuyển sang phiên bản còn được hỗ trợ.
Khi chưa cập nhật ngay được
Làm biện pháp tạm thời cho CVE-2026-123039, Check Point đưa ra quy trình dừng tiến trình gây ra vấn đề (dynamic_server) và không cho nó khởi động lại (sk1000362).
- Theo đúng thông báo, chạy
dbset process:dynamic_servervàdbset :save - Khi dừng tiến trình này, các lệnh của Dynamic CLI (ghi trong sk144112) sẽ không dùng được
- Với PHP2Shell, sk1000302 có quy trình tạm thời cho từng loại thiết bị
- Tắt các cổng VPN không dùng tới; nếu có dùng thì giới hạn hết mức nơi được phép kết nối (biện pháp chung)
Biện pháp tạm thời không thay thế được việc cập nhật. Trước khi làm, hãy luôn kiểm tra thông báo mới nhất của Check Point.
Cách tìm dấu vết bị tấn công
Thông báo và báo cáo điều tra của Check Point có nêu các cách kiểm tra như dưới đây. Tất cả đều thực hiện ở chế độ Expert.
- Trong /var/log/dynamicCli.log, có ghi lại lệnh nào khác với dạng cố định thường ngày (dạng dùng CPprofile.sh) không?
- Sau khi vá, cùng file log đó có xuất hiện "Rejected connection from unauthorized uid" không? (dấu hiệu một lần thử chiếm quyền đã bị chặn)
- Sau khi vá, kết quả của
ls -l /tmp/dynamic_socketcó phải làsrw-rw----(0660) không? - Ở thư mục template của cổng VPN, có file .tpl bắt đầu bằng zz, hoặc challenge_render.tpl không?
- Có file lạ như /tmp/CPconfigdaemon, slot_CPconfigdaemon, /lib/libcpfwcommon.so không?
- Có kết nối SSH bất thường từ gateway đến máy chủ nội bộ như ESXi không?
Nếu thấy điểm khả nghi, hãy lưu lại log rồi trao đổi với đơn vị chuyên môn. Dù không tìm thấy gì, cũng không thể khẳng định là chưa bị xâm nhập. Cách kiểm tra thiết bị VPN cũng được giải thích trong bài "Xử lý lỗ hổng Ivanti".
PHP2Shell đang lan sang cả "sản phẩm dùng PHP"
PHP2Shell là lỗ hổng của chính PHP, nhưng như lần này, các thiết bị và phần mềm có tích hợp PHP cũng đang bị nhắm tới. Về PHP trên website và hệ thống nghiệp vụ của công ty, hãy xem bài "Xử lý lỗ hổng PHP". Tình hình của các sản phẩm khác, bao gồm thiết bị VPN, cũng được đề cập trong bài "Xử lý lỗ hổng SonicWall".
Để nguyên hay xử lý ngay?
Nếu để nguyên
- Có nguy cơ thiết bị bị chiếm quyền từ cổng VPN
- Có nguy cơ gateway bị dùng làm bàn đạp để lan vào nội bộ
- Có nguy cơ dữ liệu trên máy chủ ảo bị xóa
Nếu cập nhật và kiểm tra
- Sửa được cả cửa vào (PHP2Shell) lẫn lỗ hổng chiếm quyền
- Các cổng và chức năng không cần thiết được dọn gọn
- Có thể kiểm tra xem có dấu vết xâm nhập hay không
Digi Dinos có thể giúp gì?
Digi Dinos là công ty hỗ trợ DX, bảo mật, vận hành và bảo trì hệ thống. Chúng tôi đã đạt chứng nhận ISO 27001, đảm nhận cả vận hành máy chủ và đám mây, giám sát 24 giờ 365 ngày (NOC). Đội ngũ làm việc được bằng tiếng Nhật sẽ hướng dẫn cho bạn.
- Rà soát tài sản: làm rõ thiết bị nào đang chạy phiên bản nào, và ai đang quản lý.
- Hỗ trợ lập kế hoạch và thực hiện cập nhật: kể cả hệ thống không thể dừng, chúng tôi vẫn xác định quy trình và thời gian để tiến hành.
- Tiếp nhận giám sát và vận hành: có thể tiếp nhận cả việc vận hành hệ thống vốn do công ty khác quản lý.
Chỉ cần hỏi "Tường lửa của công ty mình có ổn không?" cũng được (tư vấn miễn phí)
Từ kiểm tra thiết bị đến kế hoạch cập nhật.
Câu hỏi thường gặp
Tôi không dùng Mobile Access. Có cần cập nhật không?
CVE-2026-123039 ảnh hưởng bất kể có dùng Mobile Access hay không. Ngoài ra, PHP2Shell còn có thể vào qua các chức năng khác như SSL Network Extender, xác thực SAML, cổng UserCheck. Hãy cập nhật.
Tôi đã cài bản sửa riêng cho PHP2Shell vào tháng 10. Vậy đã đủ chưa?
Bản sửa riêng chỉ dành cho PHP2Shell. Để sửa CVE-2026-123039, cần cài Jumbo Hotfix trong bảng trên. Ngoài ra, thiết bị có thể đã bị xâm nhập trước khi cài bản sửa, nên hãy kiểm tra cả dấu vết.
Tại Nhật Bản đã có thiệt hại chưa?
Tính đến ngày 17/11/2026, thiệt hại tại Nhật Bản không thấy trong thông tin chính thức đã kiểm tra. Tuy nhiên, đợt tấn công thứ hai nhắm vào nhiều quốc gia, nên không thể nói là không có thiệt hại chưa được công bố.
Nguồn tham khảo (kiểm tra ngày 17/11/2026)
- Check Point: "sk1000362 - CVE-2026-123039 - Local privilege escalation to root in the DynamicCLI process via local world-writable control socket" (cập nhật ngày 12/11/2026)
- Check Point: "sk1000302 - Check Point Response to CVE-2026-109618, CVE-2026-109619, CVE-2026-115560" (cập nhật ngày 12/11/2026)
- Check Point Research: "PHP2Shell Exploitation on Check Point Gateway" (ngày 12/11/2026)
- CISA: "Known Exploited Vulnerabilities Catalog: CVE-2026-123039"
- JPCERT/CC: "Cảnh báo về nhiều lỗ hổng trong PHP (CVE-2026-109618, CVE-2026-109619)" (tiếng Nhật, cập nhật ngày 29/10/2026)
Bài viết liên quan
Sự cố Microsoft 365 ngày 13/11/2026: nguyên nhân và tình hình khôi phục
Bản vá Microsoft tháng 11/2026: lỗi Outlook bị khai thác
Lỗ hổng OpenSSH CVE-2026-123158: vượt xác thực trên Alpine Linux
Sự cố an ninh mạng tại Nhật đầu tháng 11/2026: tổng hợp
Cập nhật vụ Arara Message: khoảng 81 triệu địa chỉ email
Lỗ hổng SonicWall SSLVPN CVE-2026-19868: vượt MFA và cập nhật
Lỗ hổng Apache Tomcat tháng 10/2026: 8 lỗi và cách cập nhật
.NET 8 và 9 hết hỗ trợ ngày 10/11/2026: kiểm tra và nâng cấp
Lỗ hổng Movable Type JVN#91153973: cập nhật và biện pháp tạm thời
Lỗ hổng WordPress CVE-2026-119977: bị khai thác, cần cập nhật ngay
Sự cố an ninh mạng tại Nhật tháng 10–11/2026 và điều cần kiểm tra
Lỗ hổng VPN Ivanti Connect Secure: cập nhật lại và kiểm tra xâm nhập
Lỗ hổng GitLab CVE-2026-97229 (CVSS 10): cần cập nhật ngay
Lỗ hổng nhân Linux Fragnesia (CVE-2026-46300): kiểm tra và vá
Lỗ hổng Brotli (HTTP2Shell) tháng 10/2026: kiểm tra và vá
Lỗ hổng PHP2shell (CVE-2026-109618): doanh nghiệp cần làm gì?
Chi phí nâng cấp PHP: từ PHP 5, 7 lên PHP 8
Tiếp nhận bảo trì hệ thống cũ không có tài liệu
Lỗ hổng Node.js tháng 10/2026: cách kiểm tra và cập nhật
Lỗ hổng Java tháng 10/2026: cảnh báo bổ sung và bản vá mới nhất
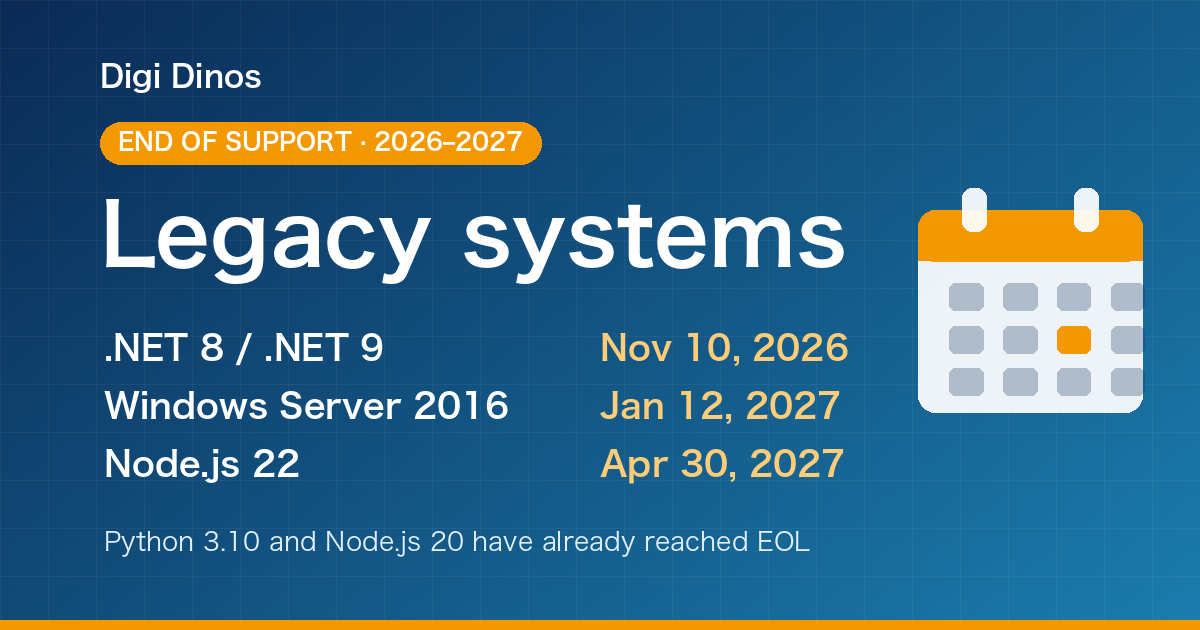
Bảo mật hệ thống cũ: bắt đầu từ đâu? Lịch hết hỗ trợ 2026
Các Tính Năng Ưu Việt Của ChatGPT 4o (4 Omni)
Chuyển đổi số (Digital Transformation) là gì? Lộ trình và ví dụ
Bí mật của hạnh phúc!
IT Comtor là gì? Công việc, kỹ năng và điểm khác với BrSE