Lỗ hổng NGINX tháng 11/2026: HTTP/2 và bản vá 1.30.7
Mục lục8
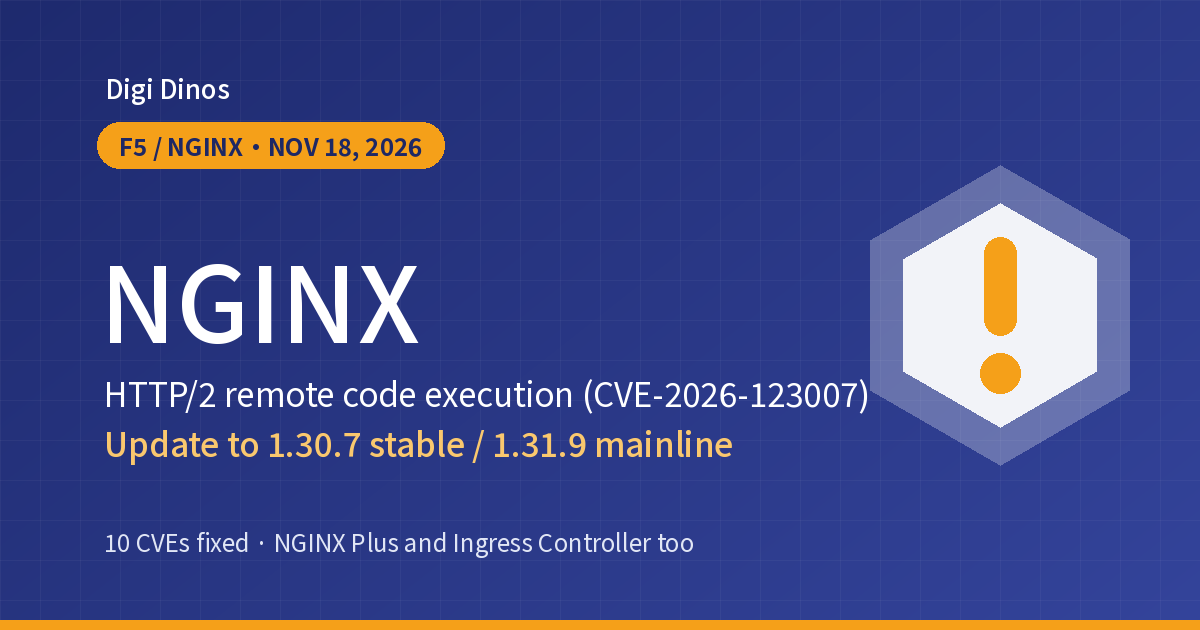
Ngày 18/11/2026, F5, đơn vị phát triển NGINX, đã phát hành các phiên bản mới 1.30.7 (bản ổn định) và 1.31.9 (bản phát triển), sửa 10 lỗ hổng. Trong đó, với 2 lỗ hổng ở phần xử lý HTTP/2 (CVE-2026-123007, CVE-2026-123633), các nhà nghiên cứu phát hiện ra cho biết đã xác nhận kẻ tấn công có thể chiếm quyền máy chủ mà không cần đăng nhập. Ngày 19/11, IPA (Nhật Bản) cũng đã phát cảnh báo.
Bài viết này dành cho các công ty đang dùng NGINX làm cửa vào cho website hoặc API: phiên bản bị ảnh hưởng, bản vá, và biện pháp tạm thời khi chưa cập nhật ngay được. NGINX thường nằm sẵn trong dịch vụ thuê máy chủ (hosting), dịch vụ đám mây hoặc bên trong các sản phẩm, nên dù không nhớ công ty mình đã cài, hãy vẫn kiểm tra.
Tóm tắt nhanh
- Bản vá là NGINX 1.30.7 (bản ổn định) và 1.31.9 (bản phát triển). Hầu hết các phiên bản trước đó đều bị ảnh hưởng bởi ít nhất một lỗ hổng nào đó.
- Nguy hiểm nhất là máy chủ đang bật HTTP/2. Với CVE-2026-123007, việc chiếm quyền đã được xác nhận ngay cả với thiết lập chỉ trả về file tĩnh.
- Gói phần mềm của hệ điều hành (như Debian) đánh số phiên bản theo cách khác, và có khi chỉ đưa riêng bản sửa vào. Đừng chỉ dựa vào số phiên bản để đánh giá, hãy kiểm tra thông tin của nhà cung cấp.
- Nếu chưa cập nhật ngay được, có cách tạm tắt HTTP/2, nhưng cách này không xử lý được cả 10 lỗ hổng.
10 lỗ hổng
Số lỗ hổng được sửa trong phiên bản ngày 18/11
9.2
Mức độ nghiêm trọng cao nhất (theo F5, CVSS v4.0)
Năm 2015
Năm của phiên bản cũ nhất (1.9.5) bị ảnh hưởng bởi CVE-2026-123007
Giải thích thuật ngữ
NGINX = phần mềm máy chủ web. NGINX cũng thường được dùng làm "reverse proxy", nhận truy cập rồi chia sang các máy chủ ứng dụng phía sau.
HTTP/2, HTTP/3 = các phương thức giao tiếp web mới. Vì giúp hiển thị nhanh hơn nên được bật trên nhiều website.
Bản ổn định, bản phát triển = NGINX có "stable (bản ổn định, dòng 1.30)" chỉ đưa vào các bản sửa lỗi, và "mainline (bản phát triển, dòng 1.31)" có thêm cả chức năng mới.
Phá hỏng bộ nhớ = chương trình ghi đè lên vùng bộ nhớ nằm ngoài phạm vi được phép. Nếu bị lợi dụng, kẻ tấn công có nguy cơ chạy lệnh tùy ý từ bên ngoài.
Lỗ hổng này là gì, nguy hiểm ra sao?
Theo giải thích của Wiz, một trong các đơn vị phát hiện, cả 2 lỗ hổng đều là lỗi xử lý bộ nhớ trong phần xử lý HTTP/2.
- CVE-2026-123007: tính sai lượng dữ liệu có thể gửi một lần trong HTTP/2, dẫn đến sao chép dữ liệu ra vùng bộ nhớ ngoài phạm vi. Wiz cho biết đã xác nhận chiếm quyền qua HTTPS (64 bit) trên NGINX chỉ trả về file tĩnh (thiết lập không có ứng dụng phía sau, cũng không có module bổ sung). Các phiên bản từ 1.9.5 (năm 2015) trở đi bị ảnh hưởng.
- CVE-2026-123633: dọn bỏ kết nối HTTP/2 trong khi kết nối vẫn đang được dùng. Theo F5, lỗi xảy ra với thiết lập nhận qua HTTP/2 và chuyển tiếp đến máy chủ phía sau, khi số kết nối (worker_connections) bị thiếu.
F5 cho biết với cả 2 lỗ hổng, kẻ tấn công có thể chạy lệnh khi ASLR (cơ chế bảo vệ xáo trộn vị trí trong bộ nhớ) bị tắt, hoặc khi ASLR bị vượt qua. Wiz ghi rằng đã xác nhận chiếm quyền sau khi vượt qua ASLR. Vì vấn đề nằm ở chính NGINX, nên dù ứng dụng phía sau được xây dựng an toàn vẫn bị ảnh hưởng.
Lưu ý, cách thể hiện mức độ nghiêm trọng khác nhau tùy nguồn. F5 đánh giá 9.2 (mức Critical) theo CVSS v4.0 và 8.1 (mức High) theo v3.1; danh sách trên trang chính thức của NGINX ghi "major" (CVE-2026-123007) và "medium" (CVE-2026-123633).
Tình hình bị khai thác (tính đến ngày 20/11/2026)
Trong thông tin chính thức đã kiểm tra của F5, NGINX và IPA, không tìm thấy ghi nhận nào về tấn công thực tế. Các lỗ hổng này cũng không có trong danh sách "lỗ hổng đã xác nhận bị khai thác (KEV)" của CISA (bản ngày 20/11) mà chúng tôi kiểm tra ngày 21/11. Trong danh sách cảnh báo của JPCERT/CC cũng không tìm thấy vụ việc này.
Tuy nhiên, 5 nhóm khác nhau, gồm Wiz, Rapid7, Xint..., đã độc lập phát hiện cùng vấn đề, và Xint đã công bố bài phân tích với tên "NGINX2Root". Hãy hoàn tất cập nhật trước khi thông tin dùng được cho tấn công lan rộng.
10 lỗ hổng đã được sửa và phiên bản bị ảnh hưởng
Bảng dưới đây được tổng hợp dựa trên danh sách trên trang chính thức của NGINX và thông tin của F5, Wiz. "Mức độ nghiêm trọng" là CVSS v4.0 của F5, "Điều kiện xảy ra" theo giải thích của Wiz.
| CVE | Nội dung | Mức độ nghiêm trọng | Điều kiện xảy ra | Phiên bản bị ảnh hưởng |
|---|---|---|---|---|
| CVE-2026-123007 | Phá hỏng bộ nhớ trong HTTP/2 | 9.2 | Đang bật HTTP/2 (kể cả trong phạm vi thiết lập mặc định) | 1.9.5 đến 1.31.8 |
| CVE-2026-123633 | Dùng bộ nhớ đã giải phóng (use-after-free) trong HTTP/2 | 9.2 | Nhận qua HTTP/2 và chuyển tiếp (proxy) | 1.19.7 đến 1.31.8 |
| CVE-2026-121810 | Dùng bộ nhớ đã giải phóng trong HTTP/3 | 9.2 | Nhận qua HTTP/3 và chuyển tiếp | 1.25.0 đến 1.31.8 |
| CVE-2026-123634 | Dùng bộ nhớ đã giải phóng trong phân giải tên (resolver) | 9.2 | Kẻ tấn công điều khiển được tên máy chủ (host name) đích chuyển tiếp | 0.6.18 đến 1.31.8 |
| CVE-2026-113425 | Dùng bộ nhớ đã giải phóng trong mail proxy | 9.2 | Dùng làm proxy cho email và có thiết lập auth_http | 0.5.33 đến 1.31.8 |
| CVE-2026-118899 | Vòng lặp vô hạn khi nhận dữ liệu qua TLS 1.3 | 8.7 | Hỗ trợ TLS 1.3 (nguy cơ dừng dịch vụ) | 1.13.0 đến 1.31.8 |
| CVE-2026-120993 | Dừng bất thường với PROXY protocol v2 | 6.9 | Dùng proxy_protocol v2 | 1.31.4 đến 1.31.8 |
| CVE-2026-125283 | Truy cập tràn ra ngoài phạm vi với alias và try_files | 6.9 | Tổ hợp thiết lập hiếm gặp | 0.9.6 đến 1.31.8 |
| CVE-2026-123640 | Kiểm tra không đầy đủ trong ssl_preread | 6.9 | Dùng ssl_preread | 1.15.2 đến 1.31.8 |
| CVE-2026-120967 | Vượt qua bước kiểm tra chứng chỉ client | 6.3 | Thiết lập SNI cụ thể trong stream | 1.25.5 đến 1.31.8 |
※ Tất cả đã được sửa trong 1.30.7 và 1.31.9 (CVE-2026-120993 chỉ ảnh hưởng đến dòng 1.31).
Bản vá cần cài (tính đến ngày 20/11/2026)
| Sản phẩm | Bản vá | Thông tin đã kiểm tra |
|---|---|---|
| NGINX (bản ổn định) | 1.30.7 | nginx.org (phát hành ngày 18/11) |
| NGINX (bản phát triển) | 1.31.9 | nginx.org (phát hành ngày 18/11) |
| NGINX Plus | Với CVE-2026-123007 là 37.3.0.1, 37.0.8.1; với CVE-2026-123633 là 37.2.0.1, 37.0.7.1 | F5 K000163926, K000163928 |
| NGINX Ingress Controller | 5.8.0, 2026-lts-r11 (2 lỗ hổng trên) | F5 K000163926, K000163928 |
| Gói nginx của Debian 12, 13 | 1.22.1-9+deb12u11, 1.26.3-3+deb13u11 (2 lỗ hổng trên) | Thông tin bảo mật của Debian |
※ Với NGINX Plus và các sản phẩm khác, bản vá khác nhau tùy CVE. Bảng trên chỉ gồm 2 lỗ hổng đã kiểm tra qua thông báo của F5. Với các CVE khác, hãy xem từng thông báo từ bản tổng hợp của F5 (K000164058).
※ Trong thông báo của F5, tính đến ngày 20/11, một số sản phẩm và dòng như NGINX Plus R34 đến R36, NGINX App Protect WAF không có ghi bản vá.
※ Bài viết này chưa kiểm tra từng bản phân phối khác như Ubuntu, Red Hat. Hãy xem thông tin bảo mật của từng hãng.
5 bước kiểm tra và xử lý
- Liệt kê những nơi đang chạy NGINX
Kiểm tra máy chủ web, reverse proxy, cửa vào của Kubernetes (Ingress), image container, và NGINX bên trong các sản phẩm.
- Kiểm tra phiên bản và nguồn cài đặt
Kiểm tra phiên bản bằng
nginx -v. Nếu là gói của hệ điều hành, hãy đối chiếu phiên bản gói với thông tin bảo mật của bản phân phối (distribution). - Kiểm tra thiết lập HTTP/2, HTTP/3
Tìm
listen ... http2,http2 on;,quictrong file cấu hình. Hãy xử lý trước các máy chủ đang bật. - Cập nhật lên bản vá
Sau khi cập nhật, kiểm tra cấu hình bằng
nginx -trồi tải lại (reload). Hãy kiểm tra cả việc các worker cũ đã kết thúc. - Theo dõi hoạt động bất thường
Wiz khuyến cáo chú ý đến việc worker bị dừng bất thường ngoài dự kiến, hoặc các lệnh được khởi chạy từ NGINX (đây không phải dấu vết chỉ riêng của lỗ hổng này).
Khi chưa cập nhật ngay được
IPA và Wiz hướng dẫn cách tắt HTTP/2 làm biện pháp tạm thời cho 2 lỗ hổng HTTP/2 (CVE-2026-123007, CVE-2026-123633).
- Với NGINX 1.25.1 trở lên, ghi
http2 off;vào server block tương ứng, và ở dònglistenthì bỏhttp2đi (quy trình của Wiz) - Kiểm tra ứng dụng vẫn chạy được rồi mới tải lại, và kiểm tra các worker cũ đã kết thúc
- Sau khi cập nhật xong, bật lại HTTP/2
Tuy nhiên, mục "Mitigation (biện pháp tạm thời)" trong thông báo của F5 ghi là "None (không có)". Ngoài ra, như cảnh báo của IPA, còn có các lỗ hổng ở HTTP/3, mail proxy..., nên chỉ tắt HTTP/2 thì không xử lý được cả 10 lỗ hổng. Đây chỉ là giải pháp tạm thời cho đến khi cập nhật.
Để nguyên hay xử lý ngay?
Nếu để nguyên
- Có nguy cơ máy chủ ở cửa vào của website bị chiếm quyền
- Có nguy cơ dữ liệu của nhiều website và API phía sau bị đánh cắp
- Có nguy cơ website bị sửa nội dung, hoặc dịch vụ bị dừng
Nếu cập nhật
- Sửa cùng lúc cả 10 lỗ hổng
- Vị trí và thiết lập của NGINX được sắp xếp rõ ràng, giúp lần cập nhật sau dễ hơn
- Có thể rà soát luôn việc cập nhật hệ điều hành và các phần mềm khác
Về cách cập nhật hệ điều hành của máy chủ, xem bài về lỗ hổng nhân Linux; về lỗ hổng Java xuất hiện cùng thời điểm, xem bài "Java4Shell là gì".
Digi Dinos có thể giúp gì?
Digi Dinos là công ty hỗ trợ DX, bảo mật, vận hành và bảo trì hệ thống. Chúng tôi đã đạt chứng nhận ISO 27001, đảm nhận cả vận hành máy chủ và đám mây, giám sát 24 giờ 365 ngày (NOC). Đội ngũ làm việc được bằng tiếng Nhật sẽ hướng dẫn cho bạn.
- Rà soát máy chủ: làm rõ máy chủ nào đang chạy NGINX phiên bản nào, với thiết lập ra sao.
- Hỗ trợ lập kế hoạch và thực hiện cập nhật: kể cả website không thể dừng, chúng tôi vẫn xác định quy trình và thời gian để tiến hành.
- Tiếp nhận giám sát và vận hành: có thể tiếp nhận cả việc vận hành máy chủ vốn do công ty khác quản lý.
Chỉ cần hỏi "Máy chủ web của công ty mình có ổn không?" cũng được (tư vấn miễn phí)
Từ kiểm tra phiên bản và thiết lập đến kế hoạch cập nhật.
Câu hỏi thường gặp
Tôi đang dùng Apache. Có liên quan không?
Các lỗ hổng lần này là của NGINX. Tuy nhiên, có những cấu hình đặt NGINX phía trước Apache, hoặc NGINX được dùng bên trong bộ cân bằng tải (load balancer) của dịch vụ đám mây. Hãy kiểm tra sơ đồ hệ thống và thông tin của các dịch vụ đang ký hợp đồng.
Tôi đang dùng dịch vụ thuê máy chủ (hosting) hoặc dịch vụ đám mây. Cần làm gì?
NGINX bên trong dịch vụ sẽ do công ty cung cấp dịch vụ cập nhật. Hãy xem thông báo của nhà cung cấp dịch vụ. Còn NGINX trên máy chủ ảo do bạn tự cài (VPS, EC2...) thì bạn cần tự cập nhật.
Tôi đang dùng ingress-nginx của Kubernetes. Có bị ảnh hưởng không?
Đối tượng trong thông báo của F5 là NGINX Ingress Controller của F5. ingress-nginx của cộng đồng Kubernetes, có tên gần giống, là một dự án khác, và bài viết này chưa kiểm tra. Hãy xem phiên bản NGINX được dùng bên trong qua thông tin của dự án.
Nguồn tham khảo (kiểm tra ngày 20/11/2026)
- nginx: "nginx security advisories"
- nginx: "nginx-1.30.7 stable and nginx-1.31.9 mainline versions have been released" (ngày 18/11/2026)
- F5: "K000164058: Out-of-band Security Notification (November 18, 2026)" (cập nhật ngày 19/11/2026)
- F5: "K000163926: NGINX ngx_http_v2_module vulnerability CVE-2026-123007"
- F5: "K000163928: NGINX ngx_http_v2_module vulnerability CVE-2026-123633"
- Wiz: "Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007"
- IPA: "Biện pháp đối phó nhiều lỗ hổng của NGINX (CVE-2026-123007, CVE-2026-123633, v.v.)" (tiếng Nhật, ngày 19/11/2026)
- Debian Security Tracker: "CVE-2026-123007"
Bài viết liên quan
Lỗ hổng PHP tháng 11/2026: 7 lỗi nghiêm trọng và bản vá
Lỗ hổng GitLab tháng 11/2026: cập nhật lên 19.6.1
Java4Shell (CVE-2026-114938): ai bị ảnh hưởng và cách xử lý
Lỗ hổng Check Point CVE-2026-123039: bị khai thác cùng PHP2Shell
Sự cố Microsoft 365 ngày 13/11/2026: nguyên nhân và tình hình khôi phục
Bản vá Microsoft tháng 11/2026: lỗi Outlook bị khai thác
Lỗ hổng OpenSSH CVE-2026-123158: vượt xác thực trên Alpine Linux
Sự cố an ninh mạng tại Nhật đầu tháng 11/2026: tổng hợp
Cập nhật vụ Arara Message: khoảng 81 triệu địa chỉ email
Lỗ hổng SonicWall SSLVPN CVE-2026-19868: vượt MFA và cập nhật
Lỗ hổng Apache Tomcat tháng 10/2026: 8 lỗi và cách cập nhật
.NET 8 và 9 hết hỗ trợ ngày 10/11/2026: kiểm tra và nâng cấp
Lỗ hổng Movable Type JVN#91153973: cập nhật và biện pháp tạm thời
Lỗ hổng WordPress CVE-2026-119977: bị khai thác, cần cập nhật ngay
Sự cố an ninh mạng tại Nhật tháng 10–11/2026 và điều cần kiểm tra
Lỗ hổng VPN Ivanti Connect Secure: cập nhật lại và kiểm tra xâm nhập
Lỗ hổng GitLab CVE-2026-97229 (CVSS 10): cần cập nhật ngay
Lỗ hổng nhân Linux Fragnesia (CVE-2026-46300): kiểm tra và vá
Lỗ hổng Brotli (HTTP2Shell) tháng 10/2026: kiểm tra và vá
Lỗ hổng PHP2shell (CVE-2026-109618): doanh nghiệp cần làm gì?
Chi phí nâng cấp PHP: từ PHP 5, 7 lên PHP 8
Tiếp nhận bảo trì hệ thống cũ không có tài liệu
Lỗ hổng Node.js tháng 10/2026: cách kiểm tra và cập nhật
Lỗ hổng Java tháng 11/2026: bản vá Oracle và bản cần cài
Bảo mật hệ thống cũ: bắt đầu từ đâu? Lịch hết hỗ trợ 2026
Các Tính Năng Ưu Việt Của ChatGPT 4o (4 Omni)
Chuyển đổi số (Digital Transformation) là gì? Lộ trình và ví dụ
Bí mật của hạnh phúc!
IT Comtor là gì? Công việc, kỹ năng và điểm khác với BrSE