NGINX脆弱性|HTTP/2の乗っ取りと修正版
目次8
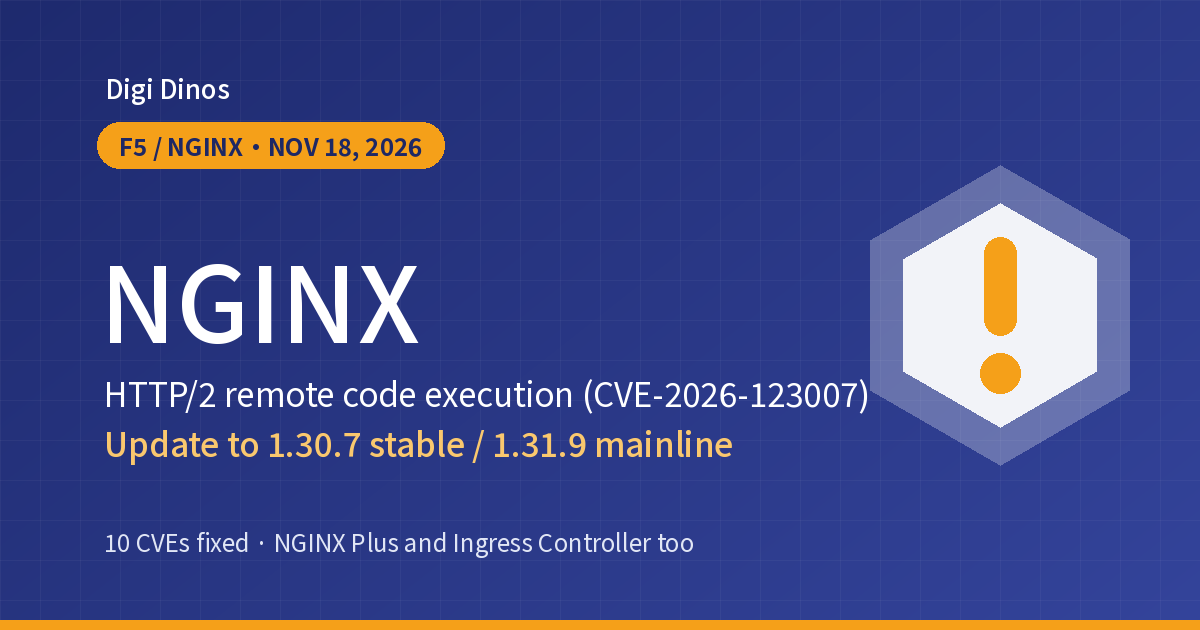
2026年11月18日、NGINX(エンジンエックス)の開発元F5社は、10件の脆弱性を直した新しい版 1.30.7(安定版)と1.31.9(開発版)を公開しました。このうちHTTP/2の処理の2件(CVE-2026-123007、CVE-2026-123633)は、発見した研究者がログインなしでサーバーを乗っ取れることを確かめたとしています。IPAも11月19日に注意喚起を出しました。
この記事では、WebサイトやAPIの入り口にNGINXを使っている会社に向けて、対象の版、修正版、すぐに更新できないときの回避策を説明します。NGINXは、レンタルサーバーやクラウドのサービス、製品の中に入っていることも多いので、自社で入れた覚えがなくても確かめてください。
この記事のポイント
- 修正版はNGINX 1.30.7(安定版)と1.31.9(開発版)です。それより前の版は、ほとんどが何かの脆弱性の対象です。
- いちばん危ないのはHTTP/2を有効にしているサーバーです。CVE-2026-123007は、静的なファイルを返すだけの設定でも乗っ取りが確かめられています。
- OSのパッケージ(Debianなど)は版番号の付け方が違い、修正だけを取りこむことがあります。版番号だけで判断せず、提供元の情報を確かめます。
- すぐに更新できない場合、HTTP/2を一時的に止める方法がありますが、10件すべての対策にはなりません。
10件
11月18日の版で直った脆弱性
9.2
最も高い深刻度(F5社、CVSS v4.0)
2015年
CVE-2026-123007の対象になる最も古い版(1.9.5)の年
ことばの説明
NGINX=Webサーバーのソフトウェアです。アクセスを受けて、後ろにあるアプリのサーバーに振り分ける「リバースプロキシ」としてもよく使われます。
HTTP/2・HTTP/3=Webの通信の新しい方式です。速く表示できるため、多くのサイトで有効になっています。
安定版・開発版=NGINXには、修正だけを入れる「stable(安定版、1.30系)」と、新しい機能も入る「mainline(開発版、1.31系)」があります。
メモリの破壊=プログラムが、決められた範囲の外のメモリを書きかえてしまうことです。悪用されると、外から好きな命令を実行されるおそれがあります。
どんな脆弱性? なぜ危ないの?
発見者の一つWiz社の説明では、2件ともHTTP/2の処理でのメモリの扱いの誤りです。
- CVE-2026-123007:HTTP/2で一度に送れるデータの量の計算がくるい、範囲外のメモリにコピーしてしまう問題です。Wiz社は、静的なファイルを返すだけのNGINX(後ろにアプリがなく、追加のモジュールもない設定)で、HTTPS(64ビット)経由の乗っ取りを確かめたとしています。1.9.5(2015年)からの版が対象です。
- CVE-2026-123633:HTTP/2の接続を、まだ使っているのに片づけてしまう問題です。F5社によると、HTTP/2で受けて後ろのサーバーに転送している設定で、接続数(worker_connections)が足りなくなったときに起きます。
F5社は2件とも、ASLR(メモリの配置をばらばらにする守りのしくみ)が無効な場合や、それを回避された場合に命令を実行されるとしています。Wiz社は、ASLRを回避したうえでの乗っ取りを確かめたと書いています。問題はNGINX自体にあるので、後ろのアプリが安全に作られていても影響を受けます。
なお、深刻度の表し方は情報源で違います。F5社はCVSS v4.0で9.2(緊急)、v3.1で8.1(重要)、NGINXの公式サイトの一覧では「major」(CVE-2026-123007)と「medium」(CVE-2026-123633)です。
悪用の状況(2026年11月20日時点)
確認できたF5社、NGINX、IPAの公式情報に、実際の攻撃が起きたという記載は見つかりませんでした。11月21日に確認したCISAの「悪用が確認された脆弱性(KEV)」の一覧(11月20日版)にも入っていません。JPCERT/CCの注意喚起の一覧にも、本件は見当たりませんでした。
ただし、Wiz社、Rapid7社、Xint社など5つのチームが別々に同じ問題を見つけており、Xint社は「NGINX2Root」という名前で解説を公開しています。攻撃に使える情報が広まる前に、更新を済ませましょう。
直った10件と対象の版
NGINXの公式サイトの一覧と、F5社・Wiz社の情報をもとにまとめました。「深刻度」はF5社のCVSS v4.0、「起きる条件」はWiz社の説明です。
| CVE | 内容 | 深刻度 | 起きる条件 | 対象の版 |
|---|---|---|---|---|
| CVE-2026-123007 | HTTP/2のメモリ破壊 | 9.2 | HTTP/2を有効にしている(初期設定の範囲でも) | 1.9.5〜1.31.8 |
| CVE-2026-123633 | HTTP/2の解放後のメモリ使用 | 9.2 | HTTP/2で受けて転送(プロキシ)している | 1.19.7〜1.31.8 |
| CVE-2026-121810 | HTTP/3の解放後のメモリ使用 | 9.2 | HTTP/3で受けて転送している | 1.25.0〜1.31.8 |
| CVE-2026-123634 | 名前解決(resolver)の解放後のメモリ使用 | 9.2 | 転送先のホスト名を攻撃者が操れる | 0.6.18〜1.31.8 |
| CVE-2026-113425 | メールプロキシの解放後のメモリ使用 | 9.2 | メールのプロキシとして使い、auth_httpを設定 | 0.5.33〜1.31.8 |
| CVE-2026-118899 | TLS 1.3で受信中の無限ループ | 8.7 | TLS 1.3に対応(サービス停止のおそれ) | 1.13.0〜1.31.8 |
| CVE-2026-120993 | PROXY protocol v2での異常終了 | 6.9 | proxy_protocol v2を使う | 1.31.4〜1.31.8 |
| CVE-2026-125283 | alias と try_files でのはみ出し | 6.9 | めずらしい設定の組み合わせ | 0.9.6〜1.31.8 |
| CVE-2026-123640 | ssl_preread の確認不足 | 6.9 | ssl_preread を使う | 1.15.2〜1.31.8 |
| CVE-2026-120967 | クライアント証明書の確認のすり抜け | 6.3 | streamで特定のSNIの設定 | 1.25.5〜1.31.8 |
※すべて 1.30.7と1.31.9で修正されています(CVE-2026-120993は1.31系だけが対象)。
入れるべき修正版(2026年11月20日時点)
| 製品 | 修正版 | 確認した情報 |
|---|---|---|
| NGINX(安定版) | 1.30.7 | nginx.org(11月18日公開) |
| NGINX(開発版) | 1.31.9 | nginx.org(11月18日公開) |
| NGINX Plus | CVE-2026-123007は 37.3.0.1、37.0.8.1、CVE-2026-123633は37.2.0.1、37.0.7.1 | F5社 K000163926、K000163928 |
| NGINX Ingress Controller | 5.8.0、2026-lts-r11(上の2件) | F5社 K000163926、K000163928 |
| Debian 12・13のnginxパッケージ | 1.22.1-9+deb12u11、1.26.3-3+deb13u11(上の2件) | Debianのセキュリティ情報 |
※NGINX Plusやほかの製品は、CVEごとに修正版が違います。上の表は、F5社の告知で確かめた2件だけです。ほかのCVEについては、F5社のまとめ(K000164058)から各告知をご確認ください。
※F5社の告知では、NGINX Plus R34〜R36、NGINX App Protect WAFなど一部の製品・系統に、11月20日の時点で修正版が書かれていません。
※Ubuntu、Red Hatなどほかのディストリビューションは、この記事では一つずつ確かめていません。各社のセキュリティ情報でご確認ください。
確かめて、対応する5ステップ
- NGINXが動いている場所を洗い出す
Webサーバー、リバースプロキシ、Kubernetesの入り口(Ingress)、コンテナのイメージ、製品の中のNGINXを確かめます。
- 版と入手元を確かめる
nginx -vで版を確かめます。OSのパッケージなら、パッケージの版とディストリビューションのセキュリティ情報を照らし合わせます。 - HTTP/2・HTTP/3の設定を確かめる
設定ファイルの
listen ... http2やhttp2 on;、quicを探します。有効なサーバーから先に対応します。 - 修正版に更新する
更新したら
nginx -tで設定を確かめ、再読み込みします。古いワーカーが終わったことも確かめましょう。 - あやしい動きがないか見る
Wiz社は、ワーカーの思いがけない異常終了や、NGINXから起動されたコマンドに注意するよう挙げています(この脆弱性に限った痕跡ではありません)。
すぐに更新できないときは
IPAとWiz社は、HTTP/2の2件(CVE-2026-123007、CVE-2026-123633)への一時的な対応として、HTTP/2を止める方法を案内しています。
- NGINX 1.25.1以降では、該当するserverブロックに
http2 off;を書き、listenのhttp2を外します(Wiz社の手順) - アプリが動くかを確かめてから再読み込みし、古いワーカーが終わったことを確かめます
- 更新が済んだら、HTTP/2を元に戻します
ただし、F5社の告知の「Mitigation(回避策)」の欄は「None(なし)」です。またIPAの注意喚起のとおり、HTTP/3やメールプロキシなどの脆弱性もあるため、HTTP/2を止めるだけでは10件すべての対策にはなりません。あくまで更新までのつなぎです。
放っておくと? 対応すると?
そのままにした場合
- Webサイトの入り口のサーバーを乗っ取られるおそれ
- 後ろにある複数のサイトやAPIのデータを盗まれるおそれ
- サイトの書きかえや、サービスの停止のおそれ
更新した場合
- 10件の脆弱性がまとめて直る
- NGINXの場所と設定が整理され、次の更新が楽になる
- OSやほかのソフトの更新も、あわせて見直せる
サーバーのOSの更新の考え方は「Linuxカーネルの脆弱性への対応」、同じ時期に出たJavaの脆弱性は「Java4Shellとは」で説明しています。
Digi Dinosにおまかせください
Digi Dinos(ディジダイノス)は、DX、セキュリティ、システムの運用・保守を支援する会社です。ISO 27001の認証を取得しており、サーバーやクラウドの運用、24時間365日の監視(NOC)にも対応しています。日本語ができるチームがご案内します。
- サーバーの棚卸し:どのサーバーで、どの版のNGINXが、どんな設定で動いているかを整理します。
- 更新の計画と実施の支援:止められないWebサイトでも、手順と時間を決めて進めます。
- 監視と運用の引き継ぎ:ほかの会社が管理していたサーバーの運用も引き継げます。
よくある質問
Apacheを使っています。関係ありますか?
今回の脆弱性はNGINXのものです。ただし、Apacheの前にNGINXを置いている構成や、クラウドのロードバランサーの中でNGINXが使われていることもあります。構成図や契約しているサービスの情報を確かめてください。
レンタルサーバーやクラウドのサービスを使っています。何をすればいいですか?
サービスの中のNGINXは、提供している会社が更新します。サービスの提供元のお知らせを確かめてください。自分で入れた仮想サーバー(VPSやEC2など)のNGINXは、自分で更新する必要があります。
Kubernetesのingress-nginxを使っています。対象ですか?
F5社の告知が対象としているのは、F5社のNGINX Ingress Controllerです。名前の似たKubernetesコミュニティのingress-nginxは別のプロジェクトで、この記事では確かめていません。中で使っているNGINXの版を、プロジェクトの情報でご確認ください。
参考・出典(2026年11月20日確認)
- nginx「nginx security advisories」
- nginx「nginx-1.30.7 stable and nginx-1.31.9 mainline versions have been released」(2026年11月18日)
- F5「K000164058: Out-of-band Security Notification (November 18, 2026)」(2026年11月19日更新)
- F5「K000163926: NGINX ngx_http_v2_module vulnerability CVE-2026-123007」
- F5「K000163928: NGINX ngx_http_v2_module vulnerability CVE-2026-123633」
- Wiz「Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007」
- IPA「NGINXの複数の脆弱性対策について(CVE-2026-123007、CVE-2026-123633等)」(2026年11月19日)
- Debian Security Tracker「CVE-2026-123007」
関連記事
PHP脆弱性(2026年11月)|緊急7件と修正版
GitLab脆弱性(2026年11月)|19.6.1へ更新
Java4Shellとは|Java脆弱性の対象と対策
Check Point脆弱性|PHP2Shell悪用と修正版
Microsoft 365障害|11月13日の原因と復旧状況
Microsoft脆弱性対策|11月のOutlook悪用と更新
OpenSSH脆弱性の対応|Alpineで認証回避・悪用確認
国内サイバー被害まとめ|2026年11月上旬の公表事例
アララ不正アクセスの続報|メールアドレス約8,100万件
SonicWall脆弱性の対応|SSLVPNのMFA回避と更新
Tomcat脆弱性の対応|2026年10月の8件と更新手順
.NET 8・9サポート終了|11月10日までの確認と移行
Movable Type脆弱性の対応|修正版への更新と回避策
WordPress脆弱性の対応|7.1.4への更新と確認手順
2026年10〜11月の国内サイバー被害まとめと確認事項
Ivanti脆弱性の対応|VPN機器の更新と侵入調査の手順
GitLab脆弱性の対応|深刻度10.0・悪用確認済みの更新手順
Linuxカーネル脆弱性の対応|悪用されたFragnesia
Brotli脆弱性(HTTP2Shell)の確認と対応方法
PHP脆弱性への対応|PHP2shellで中小企業が今やること
PHPバージョンアップの費用と進め方|古いPHPから8系へ
システム保守の引き継ぎ|資料がない・開発会社と連絡がとれない時
Node.js脆弱性の対応方法|2026年10月の更新と確認手順
Java脆弱性対策|2026年11月のOracle更新と最新版
古いシステムの脆弱性対策|何から手をつける?2026年版
ChatGPT 4o(4 Omni)の優れた機能
DX(デジタルトランスフォーメーション)とは?意味・進め方・事例
幸せの秘訣!
IT Comtor(コミュニケーター)とは?仕事内容・必要スキル・BrSEとの違い