Java4Shellとは|Java脆弱性の対象と対策
目次8
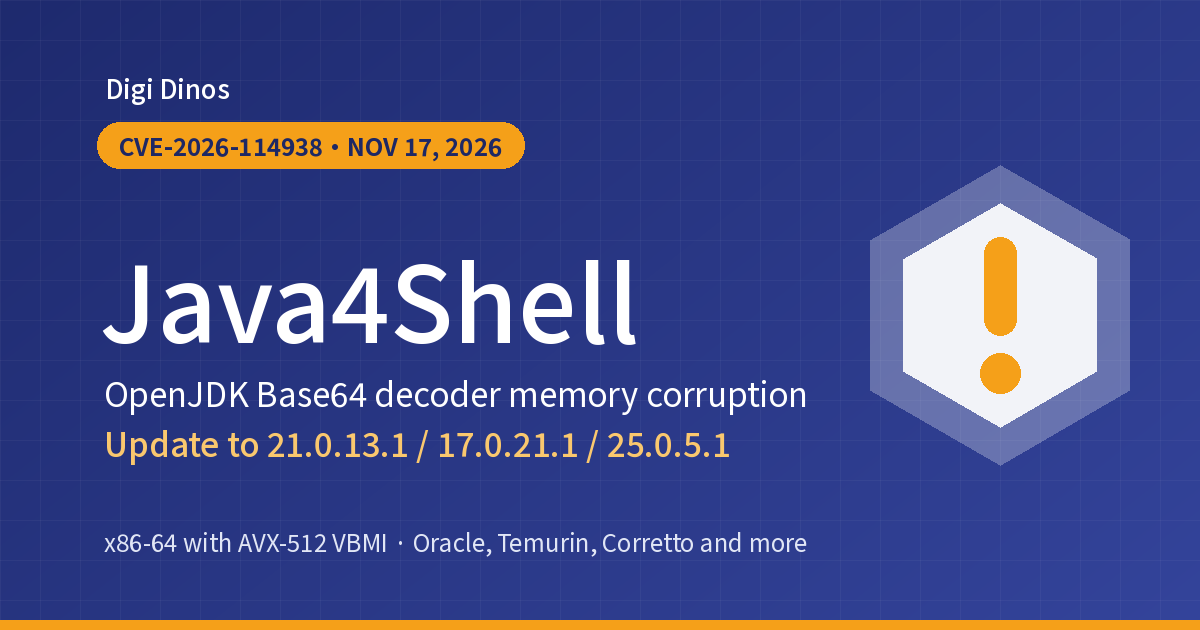
2026年11月17日(米国時間)、Javaの実行環境(OpenJDK)の脆弱性CVE-2026-114938が公表されました。発見したセキュリティ会社Calif社は「Java4Shell」と名づけ、Jira、Confluence、Jenkins、Keycloakなどの製品で、ログインなしでサーバーを乗っ取れることを確かめたとしています。米国CISAはすぐに更新するよう呼びかけ、IPAも「緊急」の注意喚起を出しました。
この記事では、Javaで動くシステムを使っている会社に向けて、対象になる条件、入れるべき修正版、すぐに更新できないときの回避策を説明します。自社で作ったシステムだけでなく、Javaを中に含む製品(Jira、Jenkinsなど)も確かめてください。
この記事のポイント
- Java4Shellは、JavaのBase64(文字に変換したデータを元に戻す処理)の高速化部分の不具合です。細工した文字列を読ませると、メモリが壊されます。
- 対象はJava 17・21・25・27など。さらに、サーバーのCPUがx86-64でAVX-512 VBMIに対応していることが条件です。ARM64は対象外です。
- Oracle JDKは11月17日の版(21.0.13.1、17.0.21.1、25.0.5.1など)、Eclipse Temurinは11月18日の版(21.0.13.1+2など)で直っています。
- すぐに更新できない場合、発見者は起動オプションで問題の処理を止める方法を示しています。ただし更新の代わりにはなりません。
9.2
発見者による深刻度(CVSS v4.0)
8.1
Oracle社・OpenJDKによる深刻度(CVSS v3.1)
6製品
発見者がログインなしの乗っ取りを確かめた製品の数
ことばの説明
OpenJDK=Javaの実行環境のもとになっているソフトウェアです。Oracle JDK、Eclipse Temurin、Amazon Correttoなどは、どれもOpenJDKをもとに作られています。
Base64=画像などのデータを、英数字だけの文字列にして送るための決まりです。ログインの情報やファイルのアップロードなど、いろいろな場面で使われます。
AVX-512 VBMI=一部のCPUが持つ、たくさんのデータを一度に処理するための命令です。Javaはこれを使ってBase64の処理を速くしています。
メモリの破壊=プログラムが、決められた範囲の外のメモリを書きかえてしまうことです。悪用されると、外から好きな命令を実行されるおそれがあります。
どんな脆弱性? なぜ危ないの?
Calif社の説明によると、OpenJDKはBase64を速く処理するために、対応するCPUでは手書きの機械語(アセンブリ)を使っています。その最後の数文字を扱う部分に誤りがあり、「A」を64個並べて最後に「=」を1つ付けただけの文字列で、変換結果の入れ物を62バイトはみ出して書きこんでしまいます。Javaは最終的にこの文字列をエラーとして扱いますが、そのときにはもう周りのメモリが壊れています。
Javaは「メモリの扱いが安全な言語」とされてきましたが、Java自身の内部にはC言語やアセンブリで書かれた部分があり、今回はそこに問題がありました。Base64はログインやファイルのアップロードなど、外から送られたデータを処理するふつうの機能で使われるため、影響する範囲が広くなります。
Calif社は、次の製品で、それぞれの初期設定のままサーバーで命令を実行できたとしています(一覧はすべてではない、とも書いています)。
| 条件 | 製品(Calif社の発表) |
|---|---|
| ログインなし | Keycloak、Atlassian Jira、Atlassian Confluence、JFrog Artifactory、Jenkins、PingFederate |
| ログインが必要 | Apache Kafka(ブローカー)、Apache Solr、Elasticsearch、Gerrit、Spinnaker |
Calif社は、Apache StrutsやSpring Bootで作った見本のアプリでも命令の実行を確かめたとしています。また、別の研究者から、悪意のあるサーバーにTLSで接続したJavaのプログラム(サービスを公開していないもの)が乗っ取られる例も共有されたと書いています。
悪用の状況(2026年11月20日時点)
CISAは11月17日に「Critical Java Vulnerability Requires Immediate Patching」という注意を出し、ネットに公開しているシステムを優先して、すぐに修正を入れるよう求めました。ただし、11月21日に確認したCISAの「悪用が確認された脆弱性(KEV)」の一覧(11月20日版)には、CVE-2026-114938は入っていません。確認できた公式情報に、実際の攻撃が起きたという記載は見つかりませんでした。
一方で、Calif社はメモリが壊れることを確かめるための短いプログラム(PoC)を公開しています。また同社によると、この不具合は2026年6月に一般の利用者が別の形で報告しており、9月には修正案も出ていました(このときは取りこまれていません)。攻撃のための情報はすでに出ていると考えて、早めに更新してください。
対象になる条件
次の2つの条件がそろうと、Java4Shellの対象になります。
| 条件 | 内容 |
|---|---|
| Javaの版 | OpenJDKの17.0.6以降(Calif社)。OpenJDKの案内では、Java 17・21・25・27が対象で、8と11は対象外です。Oracle社の一覧では、Oracle Java SEの 17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3、8u511b33-perf と、GraalVM for JDK 17.0.21.0.3・21.0.13.0.3、GraalVM Enterprise Edition 21.3.20.0.3が対象です。 |
| CPU | x86-64でAVX-512 VBMIに対応したもの。Calif社は、Intel XeonのIce Lake、Sapphire Rapids、Emerald Rapids、Granite Rapids、AMDのEPYC・RyzenのZen 4以降を挙げています。ARM64のCPUは対象外です。 |
※Calif社は、OpenJDKをもとにしたAmazon Corretto、Eclipse Temurin、Microsoft Build of OpenJDK、Azul Zulu、BellSoft Liberica、SAP SapMachine、Red HatのOpenJDKなども対象だとしています。
※クラウドの仮想サーバーでも、中のCPUが上の世代なら対象になります。Linuxでは、Calif社が示す次のコマンドで確かめられます。4つすべてが表示されれば、CPUの条件に当てはまります。
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
入れるべき修正版(2026年11月20日時点)
Oracle社とAdoptium(Eclipse Temurinの配布元)、Amazon(Corretto)の公式情報で確かめた修正版です。
| 系統 | Oracle JDK(11月17日) | Eclipse Temurin | Amazon Corretto(11月17日) |
|---|---|---|---|
| Java 25 | 25.0.5.1 | 25.0.5.1+2(11月18日) | 25.0.5.1.2 |
| Java 21 | 21.0.13.1 | 21.0.13.1+2(11月18日) | 21.0.13.1.2 |
| Java 17 | 17.0.21.1 | 17.0.21.1+2(11月18日) | 17.0.21.1.2 |
| Java 27 | 27.0.1.1 | 27.0.1.1+4(11月18日) | (この記事では未確認) |
※Temurinの日付は、AdoptiumのAPIで確かめた公開日時(協定世界時)です。
※Java 8と11はJava4Shellの対象外ですが、同じ日の更新でほかの脆弱性(8・11を含む系統が対象のもの)も直っています。Oracle JDKは8u513・11.0.33.1が出ています。Temurinは8u514-b01(11月19日)と11.0.33.1+1(11月20日)が出ています(2026年11月21日にAdoptiumのAPIで確認)。11月の更新全体については「Java脆弱性対策」で説明しています。
※Microsoft、Azul、Red Hatなど、ほかの配布元の版はこの記事では一つずつ確かめていません。各社のリリースノートでご確認ください。
確かめて、対応する5ステップ
- Javaが動いている場所を洗い出す
自社のアプリだけでなく、Jira、Jenkins、Elasticsearchなどの製品や、コンテナのイメージ、機器の中にJavaが入っていないかを確かめます。CISAも、Javaは製品の中に入っていて、一覧に別に出てこないことがあると注意しています。
- 版とCPUを確かめる
java -versionで版を、上のコマンドでCPUの条件を確かめます。両方当てはまるサーバーを先に対応します。 - 外から使えるものを優先する
インターネットから使えるサービス、とくにログインの前に動く部分(Keycloakなどの認証、Jiraなど)を先に更新します。
- 修正版に更新する
Javaを入れかえたら、アプリを再起動して新しい版で動いていることを確かめます。製品に同梱されたJavaは、製品の提供元の案内に従います。
- あやしい動きがないか見る
CISAは、思いがけないJavaの異常終了や、見覚えのないJavaのプロセスに注意するよう挙げています。
すぐに更新できないときは
Calif社は、Javaの起動オプションに次のどちらかを付けると、Java4Shellを防げるとしています。
-XX:-UseBASE64Intrinsics:CPUの命令を使ったBase64の高速化を止めます-XX:UseAVX=2:AVX-512を使わないようにします。x86-64のサーバーだけで使ってください。ARMのJavaはこのオプションを知らず、起動できなくなります
どちらも処理が遅くなることがあるため、テスト用の環境で確かめてから入れてください。CISAは、入り口でのBase64の入力の確認、入力の大きさの制限、ログインなしで使える範囲の制限も挙げています。これらは更新までのつなぎで、更新の代わりにはなりません。
放っておくと? 対応すると?
そのままにした場合
- ログインの前の画面からサーバーを乗っ取られるおそれ
- メモリの中身(パスワードなど)を読まれるおそれ
- JiraやJenkinsを足場に、社内のほかのシステムへ広げられるおそれ
更新した場合
- Java4Shellと、同じ日に直ったほかの脆弱性もまとめて直る
- Javaが動いている場所の一覧ができ、次の更新が楽になる
- 毎月の更新を回す体制を作るきっかけになる
Digi Dinosにおまかせください
Digi Dinos(ディジダイノス)は、DX、セキュリティ、システムの運用・保守を支援する会社です。ISO 27001の認証を取得しており、サーバーやクラウドの運用、24時間365日の監視(NOC)にも対応しています。日本語ができるチームがご案内します。
- Javaの棚卸し:どのサーバーや製品で、どの版のJavaが動いているかを整理します。
- 更新と動作確認:Javaの入れかえと、アプリが正しく動くかの確認を、止められないシステムでも手順を決めて進めます。
- 古いシステムの引き継ぎ:作った会社がいなくなったJavaのシステムも、運用と保守を引き継げます。
よくある質問
Java 8やJava 11を使っています。Java4Shellは関係ありますか?
OpenJDKの案内では、CVE-2026-114938は8と11を対象にしていません(Oracle Java SEの8u511b33-perfは対象です)。ただし、11月17日の更新では8と11が対象の脆弱性も直っているため、更新は必要です。
Macや、ARMのサーバー(AWS Gravitonなど)は対象ですか?
Calif社によると、ARM64のCPUは対象外です。Apple シリコンのMacも同じくARMです。ただし、ほかの脆弱性もあわせて直っているので、更新はしておきましょう。
Jiraなどの製品は、Javaだけ入れかえればいいですか?
製品によって、Javaが同梱されているか、サーバーのJavaを使うかが違います。同梱されている場合は、製品の提供元が出す修正版や手順に従ってください。勝手に入れかえると、サポートの対象外になることがあります。
参考・出典(2026年11月20日確認)
- Calif「Java4Shell: Write once, RCE everywhere」(2026年11月17日)
- Oracle「Critical Security Patch Update Advisory - November 2026」(Rev 1、2026年11月17日)
- OpenJDK「Vulnerability Advisory: 2026/11/17」
- CISA「Critical Java Vulnerability Requires Immediate Patching」(2026年11月17日)
- IPA「Oracle Java の脆弱性対策について(2026年11月)」(2026年11月18日)
- Adoptium「Eclipse Temurin」のリリース(API で確認)
- Amazon Corretto 21 のリリース(GitHub)
関連記事
PHP脆弱性(2026年11月)|緊急7件と修正版
GitLab脆弱性(2026年11月)|19.6.1へ更新
NGINX脆弱性|HTTP/2の乗っ取りと修正版
Check Point脆弱性|PHP2Shell悪用と修正版
Microsoft 365障害|11月13日の原因と復旧状況
Microsoft脆弱性対策|11月のOutlook悪用と更新
OpenSSH脆弱性の対応|Alpineで認証回避・悪用確認
国内サイバー被害まとめ|2026年11月上旬の公表事例
アララ不正アクセスの続報|メールアドレス約8,100万件
SonicWall脆弱性の対応|SSLVPNのMFA回避と更新
Tomcat脆弱性の対応|2026年10月の8件と更新手順
.NET 8・9サポート終了|11月10日までの確認と移行
Movable Type脆弱性の対応|修正版への更新と回避策
WordPress脆弱性の対応|7.1.4への更新と確認手順
2026年10〜11月の国内サイバー被害まとめと確認事項
Ivanti脆弱性の対応|VPN機器の更新と侵入調査の手順
GitLab脆弱性の対応|深刻度10.0・悪用確認済みの更新手順
Linuxカーネル脆弱性の対応|悪用されたFragnesia
Brotli脆弱性(HTTP2Shell)の確認と対応方法
PHP脆弱性への対応|PHP2shellで中小企業が今やること
PHPバージョンアップの費用と進め方|古いPHPから8系へ
システム保守の引き継ぎ|資料がない・開発会社と連絡がとれない時
Node.js脆弱性の対応方法|2026年10月の更新と確認手順
Java脆弱性対策|2026年11月のOracle更新と最新版
古いシステムの脆弱性対策|何から手をつける?2026年版
ChatGPT 4o(4 Omni)の優れた機能
DX(デジタルトランスフォーメーション)とは?意味・進め方・事例
幸せの秘訣!
IT Comtor(コミュニケーター)とは?仕事内容・必要スキル・BrSEとの違い